土曜日の飲み会で、
「ねえねえ、コンピューターにくわしいんでしょう?
じゃあ、このくらい分かるよね!教えてよ・・・」
といわれた話なんだけど・・・
■お題
どうも、こういう構成らしい(飲みながらなので、話をまとめ、かつ具体的な
ケースで書いている。ここまではっきり言ったわけではない。なにしろ、飲み会なので・・)
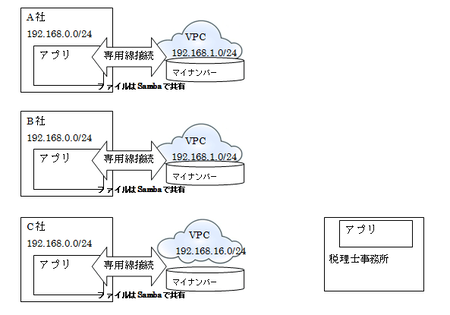
複数社のお客様が、Amazon VPCを専用線接続(Direct Connect)して、そのVPC上のファイルないしはDB上に、マイナンバーテーブルを作成しようとしている(ここでは3社と仮にする)。
うち、2社は、どちらも、IPアドレスが192.168.1.0/24のネットワークアドレスを使い(ただしネットワーク構成やファイル構成は別の会社なので当然異なり、IPアドレスは2社でバッティングすることもある)、他の1社は、192.168.16.0/24を使っている。
この3社は、同じアプリケーションを用いていて(後述する税理士さんも同じアプリケーションを用いている)、DBやファイルだけ、Amazon VPC上におき、アプリケーションは、各社の作業者の個々のパソコン上に入っている(ライセンスの問題で、クラウド上におけないものとする)。
税理士さんは、この3社のファイル、ないしはDBにアクセスして、仕事をしたい。ただし、3社とも、パブリックのインターネットに接続する気はない(禁止する)。このとき、税理士さんは、どのようなシステム構成にすればよいか?
こんなかんじ
■私の答え
こんなかんじになるのかな?よくわからんが・・・
もっといいシステムあるかなあ・・
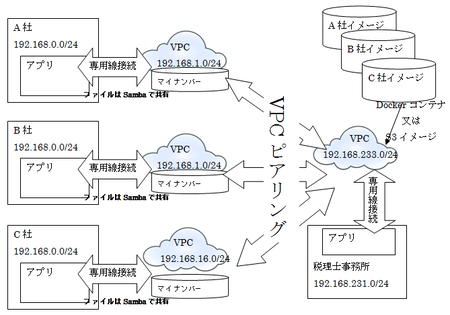
つまり
税理士事務所もVPCを利用し、IPアドレスに、他で使っていないネットワーク番号を割り当てる(ここでは、事務所192.168.231.0/24とVPC 192.168.233.0/24)。
そして、税理士のVPCと、各社のVPCをVPCピアリングで結ぶ(VPCピアリングは、接続先と同じCIDRを使えない。そこで他で使っていないネットワークアドレスを割り当てる)。
A社、B社、C社を切り替える為に、各社のイメージをS3上に保管するか、Dockerを使って各社環境をコンテナ化し、必要時に切り替える。
・・・って、税理士さんにわかるんだろうか・・・(^^;)
